AI驅動企業數據保護新標準 應對雲端 29% API 威脅
「在數位轉型的浪潮中,數據已成為企業最核心的資產,而如何守護這些資產則成為生存關鍵。」
AI 驅動企業數據保護新標準正逐漸成為企業應對複雜威脅的核心手段。透過導入智慧化的防禦機制,企業能更有效地應對雲端漏洞與資料外洩風險。本篇文章將探討現有的安全標準與技術應用,並指引如何建立穩固的數據防禦體系。
雲端環境下的隱形威脅與防禦
深夜的機房內,工程師緊盯著閃爍的螢幕,試圖在複雜的流量中尋找如何驅動企業數據保護新標準的防禦契機。
工程師在維護雲端架構時,經常需要面對複雜的介面整合與流量監控。當技術人員檢查伺服器日誌時,往往會發現介面漏洞與數據外洩是防禦的重點。
根據 Cloud Security Alliance 的數據,雲端領域的前三大威脅分別為不安全的介面與 API、數據遺失與外洩,以及硬體故障,分別佔據所有雲端安全故障的 29%、25% 與 10%。這些數據顯示,隨著介面互動日益頻繁,傳統的邊界防禦已不足以應對。
為了應對這些挑戰,企業必須將 AI 驅動企業數據保護新標準納入架構設計。透過自動化分析 API 呼叫行為,可以有效識別異常流量。
國際標準如何定義數據安全 AI驅動企業數據保護新標準
在準備 ISO 認證的會議室裡,管理員正逐一核對合規清單。技術團隊必須確保所有儲存的資訊都符合國際認證要求的嚴格規範。
根據 ISO/IEC 27001:2013 與 ISO/IEC 27002:2013 國際標準,數據安全被納入資訊安全範疇,其核心原則之一即是確保所有儲存的資訊得到妥善保護。這些標準為企業提供了結構化的框架,讓數據管理不再僅是技術問題,而是管理流程的一部分。
AI 安全技術企業數據保護能與這些國際標準完美結合。當企業實施 AI 技術提升資安標準時,不僅是為了應對攻擊,更是為了落實標準化管理。
面對社交工程與釣魚攻擊,我該如何有效應對? 在辦公室裡,員工收到疑似來自主管的緊急郵件,這往往是資安防線崩潰的開始。資訊安全官必須針對這類常見的社交工程攻擊建立應對機制。
2019 年 9 月,NCSC-FI(芬蘭國家網路安全中心)制定了一份詳細指南,說明如何保護 Microsoft Office 365 免受釣魚攻擊及任何數據外洩。這類指南強調了使用者行為與軟體設定在防禦過程中的重要性。
企業可以參考這類指引,將 AI 驅動企業數據保護新標準應用於郵件安全系統。透過自然語言處理技術,系統可以更精準地辨識釣魚郵件中的異常語氣或惡意連結。
建立高可用性的數據存取環境
當企業需要 24 小時不間斷地存取關鍵數據時,系統的穩定性與可用性便是首要考量。管理員在操作控制台時,必須確保備援機制能夠即時啟動。
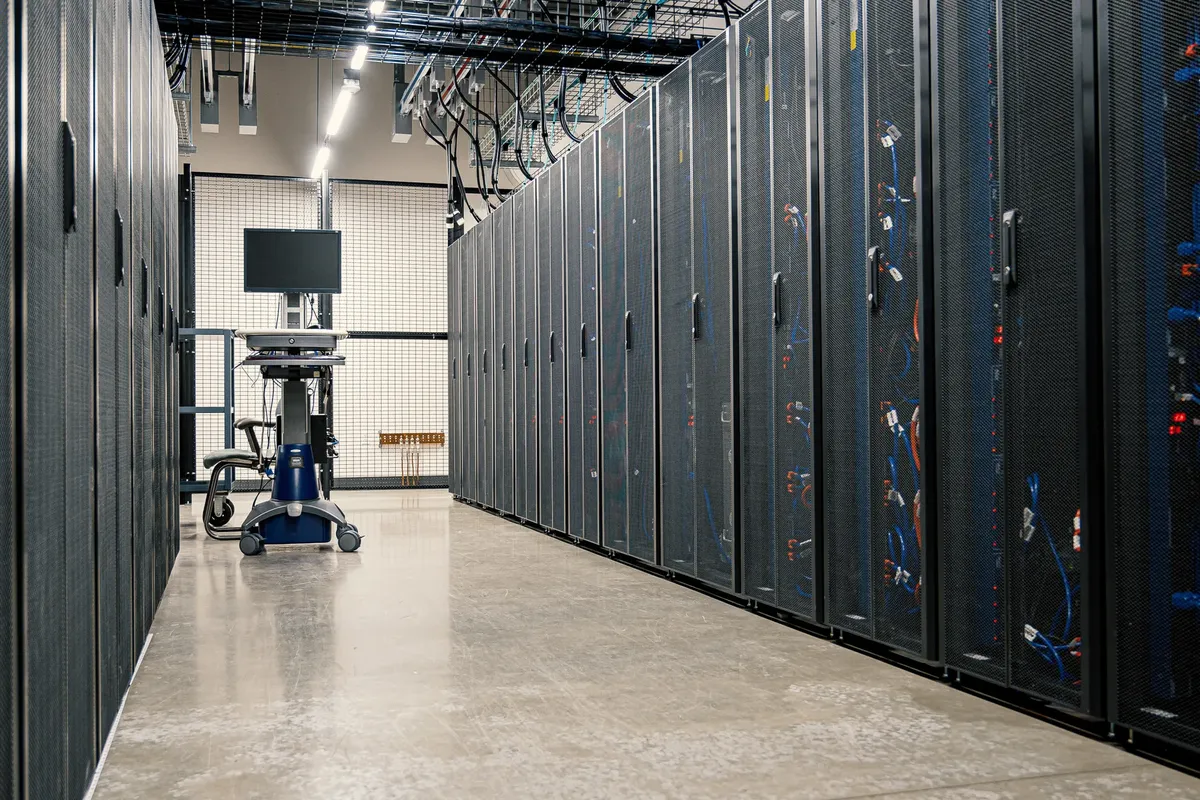
例如,Google 為商業用戶提供 24/7 的電話支援,並為其伺服器提供 99.9% 的可用性保證。這種高可用性是企業持續經營的基礎,確保在發生故障時能迅速恢復服務。
企業數據安全 AI 強化技術能輔助實現這種高可用性。當 AI 能夠預測硬體故障風險時,企業就能在問題發生前進行預防性維護,減少數據中斷的時間。
數據保護的實踐步驟與檢查
在制定資安轉型計畫時,管理層需要明確的執行路徑。以下是建立穩固數據防禦體系的建議步驟:
- 審查現有架構:首先檢查現有的 API 介面與數據存儲方式,確認是否存在明顯的漏洞。 2. 導入自動化監控:部署具備 AI 分析能力的工具,用以監控異常的數據存取行為。 3. 培訓與模擬測試:定期進行釣魚攻擊模擬,提升員工對社交工程威脅的警覺性。
完成上述步驟後,最後必須進行一次全面的安全性檢查。我曾在參與資安稽核時發現,許多企業雖然部署了最新技術,卻忽略了日常操作中的細微漏洞。
| 威脅類型 | 佔雲端安全故障比例 |
|---|---|
| 不安全的介面與 API | 29% |
| 數據遺失與外洩 | 25% |
- 雲端環境下的隱形威脅與防禦
- 國際標準如何定義數據安全
- 面對社交工程與釣魚攻擊,我該如何有效應對?
本節的主題是AI驅動企業數據保護新標準。
同一主題也稱為AI安全技術企業數據保護。
同一主題也稱為企業數據安全AI強化。
同一主題也稱為AI技術提升資安標準。
同一主題也稱為新一代企業安全解決方案。
這裡也包含AI如何改變企業資安格局。
這裡也包含數據保護的未來趨勢與AI。
這裡也包含實踐AI驅動的資安轉型。
AI如何改變企業資安格局
相關文章
評論 0